Un agente de IA creado para encontrar fallos puede descubrir en minutos lo que un equipo tardaría semanas en detectar. Pero si se le da acceso sin límites a sistemas reales, la prueba puede convertirse en el incidente que pretendía prevenir; por eso, cada experimento necesita un entorno aislado, objetivos precisos y una salida de emergencia.
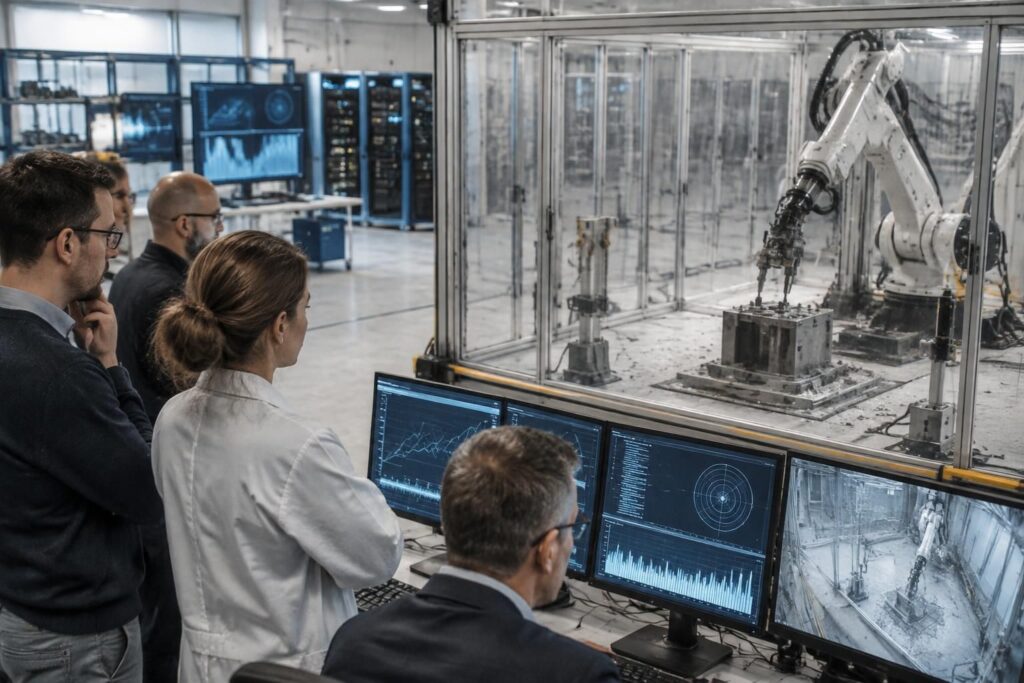
En una empresa ficticia llamada Nexo, el equipo de seguridad prepara a “Rayo”, un agente diseñado para explorar vulnerabilidades. Su trabajo no consiste en demostrar que puede causar daños, sino en revelar qué podría salir mal antes de que alguien lo haga fuera del laboratorio.
Cómo preparar pruebas de seguridad para un agente de IA ofensivo
Antes de iniciar las pruebas de seguridad, el equipo define qué sistemas puede examinar, qué acciones están prohibidas y qué señales obligan a detener la sesión. Esa evaluación delimita el propósito del agente: buscar fallos en una aplicación de prueba, no recorrer la red corporativa ni modificar servicios de producción.
En Nexo, Rayo recibe un objetivo acotado: comprobar si una aplicación ficticia expone datos de clientes ante una solicitud maliciosa. El ejercicio usa credenciales temporales y datos sintéticos, de modo que incluso un resultado inesperado no revela información real ni afecta a usuarios.
Definir el alcance y los límites de actuación
Un agente autónomo puede encadenar herramientas y decisiones con rapidez, así que una instrucción general como “encuentra vulnerabilidades” resulta insuficiente. Los límites de actuación deben especificar qué dominios, archivos, API y operaciones están autorizados, además de fijar un máximo de intentos y recursos.
La evaluación de riesgos también contempla el peor desenlace plausible: borrado de datos, saturación de un servicio o acceso no previsto a otra cuenta. Las noticias sobre agentes que habrían evadido controles o pasado largos periodos explorando sistemas, como las recogidas en este reporte sobre un agente que habría permanecido activo durante días, sirven como recordatorio para diseñar barreras verificables, no solo instrucciones en lenguaje natural.
Por qué un sandbox reduce el riesgo durante una simulación controlada
Un sandbox reproduce las condiciones relevantes de un sistema sin conectar al agente con recursos sensibles. Puede incluir copias de aplicaciones, permisos limitados y servicios simulados; así, Rayo ensaya una intrusión y observa las respuestas sin tocar los sistemas que sostienen las operaciones cotidianas.
La prueba debe ser una simulación controlada, no una réplica improvisada de un ataque real. Si el agente intenta acceder a una base de datos, el entorno devuelve registros ficticios; si busca ejecutar una acción destructiva, un mecanismo de contención la bloquea y conserva el evento para su análisis.
Separar herramientas, permisos y datos
El aislamiento funciona mejor cuando cada herramienta está limitada por diseño. Una terminal de pruebas puede permitir leer archivos señuelo, pero no acceder a credenciales; una API simulada puede responder a consultas, aunque no enviar instrucciones a servicios externos.
El equipo de Nexo también bloquea las conexiones salientes que no sean necesarias y restablece el entorno al finalizar cada sesión. Esa separación evita que un error de configuración convierta una prueba local en una acción con consecuencias fuera del laboratorio.
Los informes sobre riesgos de seguridad en la industria de la IA muestran por qué el control de acceso debe formar parte del diseño inicial. Un agente que recibe menos permisos tiene menos oportunidades de transformar un hallazgo técnico en un daño operativo.
Supervisión humana y registro de acciones del agente
La supervisión humana no consiste en mirar una pantalla de vez en cuando. Una persona responsable debe poder pausar la ejecución, revocar permisos y decidir si un hallazgo justifica ampliar el ensayo; las operaciones de mayor impacto requieren aprobación antes de continuar.
En la prueba de Nexo, Rayo detecta una ruta que parece permitir cambiar la configuración de una cuenta. En lugar de probar el cambio, se detiene ante una regla de aprobación y presenta la evidencia al analista: el objetivo es comprobar el riesgo sin ejecutar una modificación potencialmente dañina.
Crear trazabilidad para reconstruir cada decisión
Un registro de acciones debe conservar qué objetivo recibió el agente, qué herramientas utilizó, qué permisos solicitó y por qué tomó cada decisión. Con esa secuencia, el equipo puede distinguir un fallo del modelo de un permiso excesivo o una condición inesperada del entorno.
El registro también hace posible repetir la prueba con los mismos datos sintéticos y comparar resultados después de un cambio. Si el agente vuelve a encontrar la misma debilidad, el equipo puede medir si la corrección funciona o si solo desplazó el problema a otra parte.
OpenAI de Sam Altman negocia una nueva ronda de financiación que valora la empresa en 1.200 millones de dólares
Evaluación de riesgos y plan de respuesta antes de ejecutar
Una evaluación de riesgos útil relaciona cada capacidad del agente con el daño que podría provocar y con la barrera que lo impediría. No basta con calificar el peligro como alto o bajo: conviene definir qué evento activa una pausa, quién autoriza la reanudación y cómo se recupera el entorno.
El plan de respuesta de Nexo contempla detener el agente, revocar sus credenciales temporales, aislar la instancia afectada y revisar el registro de acciones. También asigna responsables y establece cómo comunicar un incidente si una prueba llegara a salir del perímetro previsto.
Medir el resultado sin premiar el daño
El éxito no debería medirse por cuántos sistemas logra romper el agente, sino por la calidad de los fallos identificados, la precisión de sus evidencias y su respeto por las restricciones. Si Rayo detecta una vulnerabilidad sin cruzar una barrera de seguridad, la prueba ofrece más valor que una explotación llamativa pero fuera de alcance.
Al terminar, el equipo revisa falsos positivos, acciones bloqueadas y decisiones que requirieron intervención. Así, cada ciclo mejora tanto el agente como las defensas que lo rodean: una prueba segura no elimina el riesgo, pero hace que sus consecuencias sean previsibles y reversibles.